El “Multi Protocol Label Switching” es un mecanismo en las redes de telecomunicaciones de alto rendimiento que dirige los datos de un nodo de red al siguiente nodo basándose en etiquetas de ruta más corta (Etiquetas) en lugar de direcciones de red (Rutas), evitando consultas complejas en una tabla de enrutamiento.
Una de las ventajas del MPLS, además de su interoperabilidad con diversos tipos de tecnologías, como E1, xDSL, ATM y Ethernet, es la posibilidad de establecer «VPN» tanto en la capa 2 como en la capa 3.
Huawei, en su gama «NE», nos permite utilizar funciones de MPLS + VPN, en las que el proceso de activación del MPLS en sí se lleva a cabo igual que en cualquier otro router destinado a tal fin, siendo el requisito previo:
- IGP correctamente configurado
- Interfaz loopback correctamente configurada con IP /32
- Redistribución de rutas en IGP
Para la activación de MPLS, en el NE40, suponiendo que la IP de loopback es 10.1.1.1:
[huawei] mpls lsr-id 10.1.1.1
[huawei] mpls
[huawei] mpls l2vpn
Después de eso, necesitamos activar los protocolos en las interfaces que formarán parte de MPLS.
interfaz giga0/3/22.182
 mpls
 mpls te
 mpls rsvp-te
 mpls ldp
Virtual-Ethernet
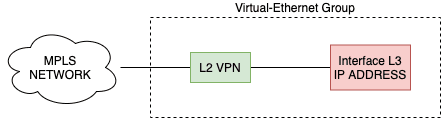
Ethernet Virtual se utiliza cuando tenemos la necesidad de hacer serviciosde “Capa 2” y serviciosde “Capa 3” en el mismo dispositivo.
Sabemos que, en una VLL en modo Martini, por ejemplo (MPLS + L2VC), no está permitido aplicar configuraciones de Capa 2 («l2 binding vsi» o «mpls l2vc») ni de Capa 3 («ip address x.x.x.x») en la misma interfaz, por lo que es necesario separarlas adecuadamente.
Hasta ahora, en aplicaciones de este nivel, es habitual implementar la «parte» de «Layer 2/MPLS/VLL» en conmutadores o equipos dedicados a tal fin, sin embargo, al utilizar Virtual Ethernet en Huawei, resulta perfectamente posible implementar una arquitectura MPLS, utilizar túneles L2VC o VPLS y, aun así, gestionar la «capa 3» utilizando únicamente el dispositivo (enrutador), sin necesidad de otros equipos para tal fin.
Usando el concepto de “Ethernet virtual” en Huawei, creamos dos interfaces virtuales que están correctamente “vinculadas” donde cada una de ellas pertenece a un “lado” siendo “capa 2” y “capa3”.
Posibles aplicaciones
- Redundancia basada en sesiones MPLS e iBGP/BGP donde OSPF/MPLS y BGP trabajan en la misma caja.
- Redundancia basada en MPLS para escenarios BNG ( IPoE / PPPoE ) donde OSPF/MPLS y PPPoE-Service funcionan en la misma caja.
- Escenarios para VPN de capa 2 que acceden a una red pública.
- Escenarios para VAN de capa 2 que acceden a una VPN de capa 3.
Limitaciones
- Los “Grupos VE” solo se admiten en el administrador del “Sistema virtual”.
- Hay una limitación de 3 “Grupos VE” por caja (en el caso de NE40E-M2K)
Ejemplo de configuración 1
Considere un escenario en el que deseemos «terminar» un túnel L2VC y, en el mismo dispositivo, cerrar una sesión eBGP con un host remoto (dentro de dicha VLL) utilizando virtual-ethernet. La recibiremos en un L2VC con el ID «301» y, además, utilizaremos una VLAN con el ID «301» para establecer el eBGP con nuestro operador remoto.
Requisitos previos:
- Interfaces de comunicación con equipos de red “UP” y “Running”
- Interfaces de comunicación con equipos de red debidamente direccionados
- IGP debidamente alineado en todos los equipos de red.
- Loopbacks correctamente definidos en todos los equipos de la red.
- Sesiones LDP debidamente cerradas en todos los dispositivos de la red.
- L2VPN correctamente alineado en el host remoto.
Ajustes:
Vamos a crear la interfaz virtual y definirla con la función L2. El GRUPO VE es el 1.
interfaz virtual-ethernet 0/1/1
 ve-group 1 l2-terminate
Después de eso, creemos el par L3 de la interfaz virtual.
interfaz virtual-ethernet 0/2/1
 ve-group 1 l3-access
Con estas configuraciones tenemos debidamente asociadas las interfaces “VE0/1/1” y “VE0/2/1”, donde la interfaz “0/2/1” se encarga del lado “layer3” mientras que la “0/1 /1” ” es responsable del lado “layer2”. Lo que asocia correctamente las interfaces es el “grupo ve”, donde las interfaces del mismo grupo se asocian entre sí.
Ahora, tenemos que cerrar el “L2VC” con nuestro operador remoto. Para ello vamos a crear una subinterfaz con ID “301” en el lado “layer2” de nuestras “virtual-ethernets”. Y después de eso, cree la VPN L2VC con el PE remoto.
interfaz virtual-ethernet 0/1/1.301
 tipo de VLAN dot1q 301
 descripción Terminación L2 301 - Enlace L2VC
 mpls l2vc 10.1.1.4 301 raw
Con eso, tenemos el lado de la “capa 2” listo. Ahora tenemos que configurar el lado “layer3” con los ajustes relacionados con la conectividad IP.
Supongamos que nuestro proveedor de servicios nos ha asignado la dirección IP 192.168.10.2/30 para establecer un «eBGP»; por lo tanto, debemos crear la interfaz «VE0/2/1.301» y configurarla con estos datos.
interfaz virtual-ethernet 0/2/1.301
 tipo de VLAN dot1q 301
 dirección IP 192.168.10.2 30
 descripción Terminación L3 de VPN VPWS NE
Como podemos ver, las interfaces «VE0/1/1» y «VE0/2/1» están correctamente asociadas, de modo que las «subinterfaces» —ambas forman parte del mismo «ve-group»— quedan debidamente asociadas para cualquier finalidad, y cada una de ellas desempeña su función de acuerdo con lo declarado, ya sea «l2-terminate» o «l3-access».
Si tiene alguna duda, póngase en contacto con nosotros. Estamos a su disposición para ayudarle.
Abrazos cordiales,
Gabriel Henrique
Equipo de consultoría TI – Made4it